 Redação Conexão Gamer
Se você costuma acompanhar os avanços da emulação de consoles no PC e busca projetos no GitHub, é hora de redobrar a atenção. Uma investigação conduzida pela equipe de Threat Intelligence da NordVPN e confirmada por veículos de segurança no final de outubro de 2026 revelou uma campanha ostensiva de cibercriminosos utilizando repositórios clonados no github para infectar computadores com malwares focados no roubo de credenciais e senhas.
O golpe se aproveita do comportamento comum da comunidade de emulação, que está acostumada a baixar compilações experimentais, arquivos executáveis não assinados e códigos de código aberto (open-source) diretamente do GitHub.
Ver publicação no X
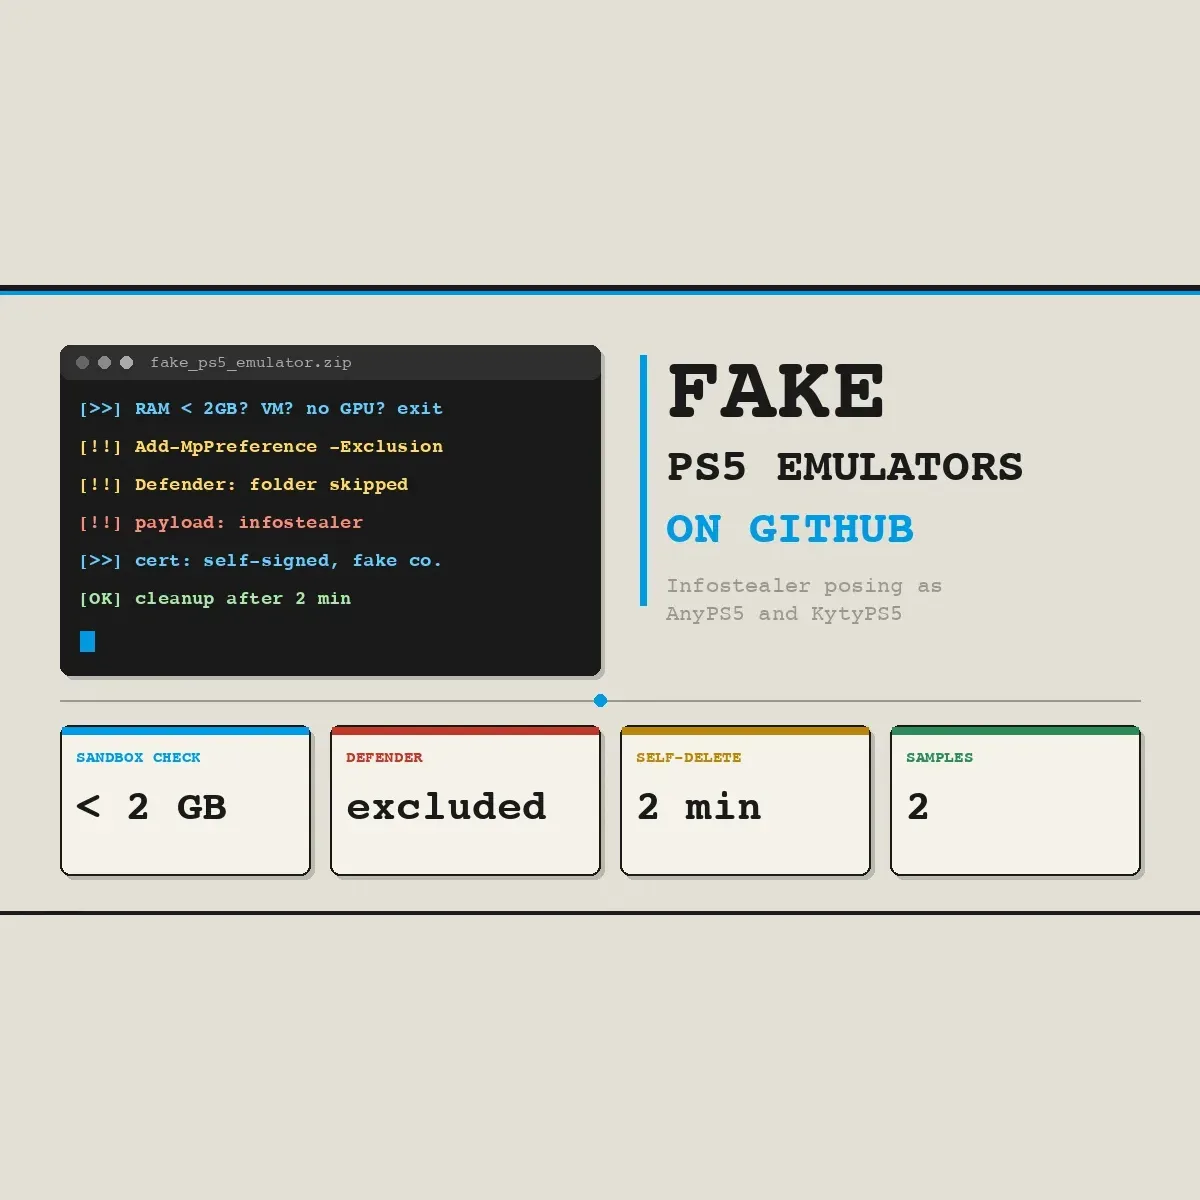
Para enganar os interessados, os hackers criam perfis e repositórios com nomes praticamente idênticos a projetos reais e populares da cena de emulação de PlayStation 5, como o KytyPS5 e o AnyPS5.
Como funciona a mecânica da infecção no PC
Diferente de vírus convencionais que provocam lentidão imediata ou exibem anúncios indesejados, o malware oculto nos falsos emuladores opera de forma silenciosa e em múltiplas etapas para evitar a detecção por softwares de segurança:
• Verificação de Ambiente Sandbox: Assim que o executável é iniciado, o código verifica se está rodando em um PC gamer real ou em uma máquina virtual de análise. Ele checa se a máquina possui menos de 2 GB de RAM, se está hospedada em nuvem ou se não detecta uma GPU física instalada.
• Evasão do Antivírus: Caso confirme tratar-se de um computador pessoal real, a praga injeta regras de exclusão automáticas no Microsoft Defender, impedindo que o antivírus do Windows verifique a pasta do arquivo.
• Deploy do Infostealer: Com as defesas desativadas, o executável descompacta um malware do tipo infostealer, projetado para capturar senhas salvas em navegadores, credenciais da Steam, carteiras de criptomoedas e tokens de sessão do Discord.
• Autodestruição dos Arquivos: Após extrair os dados e enviá-los aos servidores dos criminosos, um script de limpeza deleta os arquivos de instalação originais, fazendo com que o jogador nem perceba que o computador foi comprometido.
Hype da emulação e busca por exclusivos atraem golpistas
O aumento expressivo nesse tipo de ataque coincide com um período de forte tração nas notícias sobre a emulação do PS5 no PC e a grande expectativa em torno de lançamentos que chegam primeiro aos consoles.
Com o anúncio de que títulos de grande porte mantêm janelas de exclusividade temporária nos consoles antes de chegarem ao PC, a busca por soluções de emulação cresceu consideravelmente. Os criminosos aproveitam o fluxo de buscas para posicionar repositórios maliciosos nos primeiros resultados do Google e da busca interna do GitHub.
Como os repositórios denunciados são derrubados com frequência pela plataforma, os atacantes criam novas contas de forma automatizada, alternando nomes de projetos e mantendo a campanha ativa.
Como se proteger ao baixar softwares de emulação
Especialistas em segurança recomendam que jogadores interessados em projetos independentes sigam boas práticas de navegação para não caírem em armadilhas:
• Verifique a Origem do Repositório: Confira sempre a data de criação da conta no GitHub, o número de estrelas (stars), os forks e o histórico de commits da equipe oficial de desenvolvimento.
• Nunca Desative o Antivírus: Evite executar arquivos que solicitem permissões administrativas de exceção no antivírus logo na primeira inicialização.
• Utilize Máquinas Virtuais para Testes: Se quiser testar projetos experimentais não consolidados, execute-os primeiro em um ambiente isolado.
E você, costuma testar compilações de emuladores baixados do GitHub? Já topou com algum repositório suspeito por lá? Deixe seu comentário abaixo e participe da conversa!
Gostaria de criar a próxima matéria a partir de um novo link ou prefere fazer algum ajuste neste texto?
Comentários
Carregando…
Carregando comentários…